Kullanım örnekleri
Vigito ile bugün neler yapabilirsiniz?
Buradaki senaryolar Vigito'da bugün çalışan akışlardan alındı. Her birinde sorunu, Vigito'nun ne yaptığını ve sonucu ayrı ayrı yazdık.
Bir pull request, açığı bilinen bir paket ekliyor
- Sorun
- Bir değişiklik, package.json dosyasına güvenlik açığı bilinen bir paket sürümü ekliyor. Kod incelemesinde bu tek satır kolayca gözden kaçıyor.
- Vigito ne yapar
- Pull request açıldığında Vigito değişikliği ve beraberinde gelen bağımlılıkları inceler. Bulguyu dosya ve satır bilgisiyle çalışma alanına ekler, sonucu da incelenen commit için GitHub check olarak yazar. Kurulum izinleriniz ve ayarlarınız uygunsa pull request'e yorum da bırakır.
- Sonuç
- Ekip, birleştirmeden önce sorunlu sürümü, nerede olduğunu ve önerilen düzeltmeyi görür.
Kullanıcı girdisi bir SQL sorgusuna karışıyor
- Sorun
- Yeni bir arama özelliğinde sorgu, istekten gelen değer metne eklenerek kuruluyor. Testler geçiyor ve sorun ilk bakışta görünmüyor.
- Vigito ne yapar
- Vigito pull request'teki değişikliği yapay zekâ desteğiyle inceler. Bulduğu sorunu dosya, satır aralığı, önem derecesi ve güven düzeyiyle listeler. Bulgunun durumunu çalışma alanında değiştirdiğinizde değişiklik, bulgunun geçmişine eklenir.
- Sonuç
- İnceleyen kişi nereye bakacağını ve nasıl düzelteceğini bilir. Verdiğiniz karar da bulguyla birlikte saklanır.
Kendi sunucunuzu, imzaladığınız kapsamda değerlendirmek
- Sorun
- Bir sunucunun dışarıdan nasıl göründüğünü kontrol etmek istiyorsunuz. Taramanın yalnızca o sunucuyla ve seçtiğiniz bağlantılarla sınırlı kalması gerekiyor.
- Vigito ne yapar
- Sunucunun genel IP adresini eklersiniz ve sunucuda tek seferlik bir kod yayımlayarak erişiminizi kanıtlarsınız. Ardından hangi bağlantıların, hangi profille ve kaç gün boyunca taranacağını belirleyen imzalı bir yetki verirsiniz. Vigito bu kapsamı tarama başlamadan önce ve tarama sürerken yeniden kontrol eder. Yetkiyi geri alırsanız iş durur.
- Sonuç
- Tarama yalnızca onayladığınız adres ve portlarla sınırlı kalır. Sunucu bulguları, kod bulgularıyla aynı listede görünür.
Kimin neyi, hangi yetkiyle yaptığını göstermek
- Sorun
- Bir yönetici ya da müşteriniz, bir taramayı kimin başlattığını, hangi yetkiye dayandığını ve bulgulara sonra ne olduğunu soruyor.
- Vigito ne yapar
- Yetki imzalama, tarama, bulgu durumu ve rapor istekleri gibi olaylar, yalnızca ekleme yapılabilen ve hash zinciriyle bağlı bir denetim kaydına yazılır. Sahip, yönetici ve denetçi rolleri bu kaydı görür, zinciri doğrular ve JSONL olarak dışa aktarır. Seçtiğiniz kayıtlar için PDF rapor da oluşturabilirsiniz.
- Sonuç
- Soruyu kayda bakarak yanıtlarsınız. Rapor, seçilen kayıtlar hakkında kanıt sunar; bir uyumluluk değerlendirmesinin yerini tutmaz.
Ürün turu
Bir depodan denetim kaydına, dört adımda.
Örnek ekranlar. Görüntüler, Vigito web uygulamasının yerel bir kopyasında örnek verilerle alındı: Demo Org, example.com ve belgelerde kullanılmak için ayrılmış 203.0.113.10 adresi. Gerçek müşteri verisi içermez.
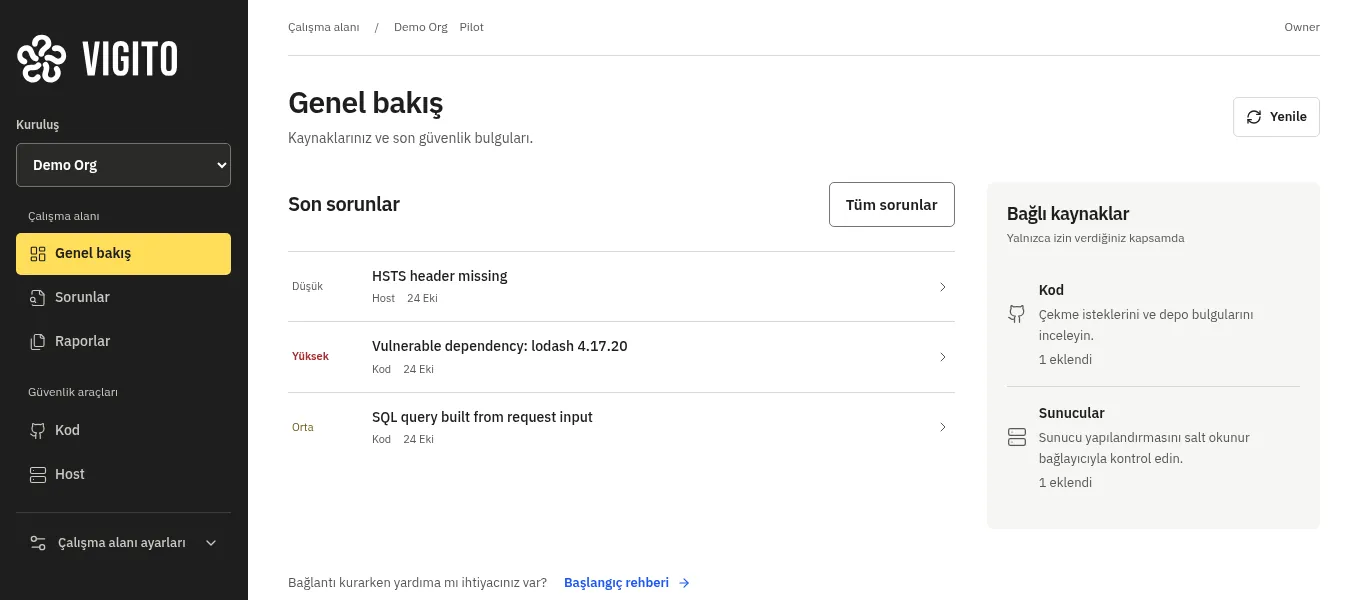
Kaynaklarınızı bağlayın
Genel bakış, bağladığınız depoları, sunucuları ve en son bulguları tek ekranda gösterir. Vigito yalnızca sizin bağladığınız kaynaklara bakar.
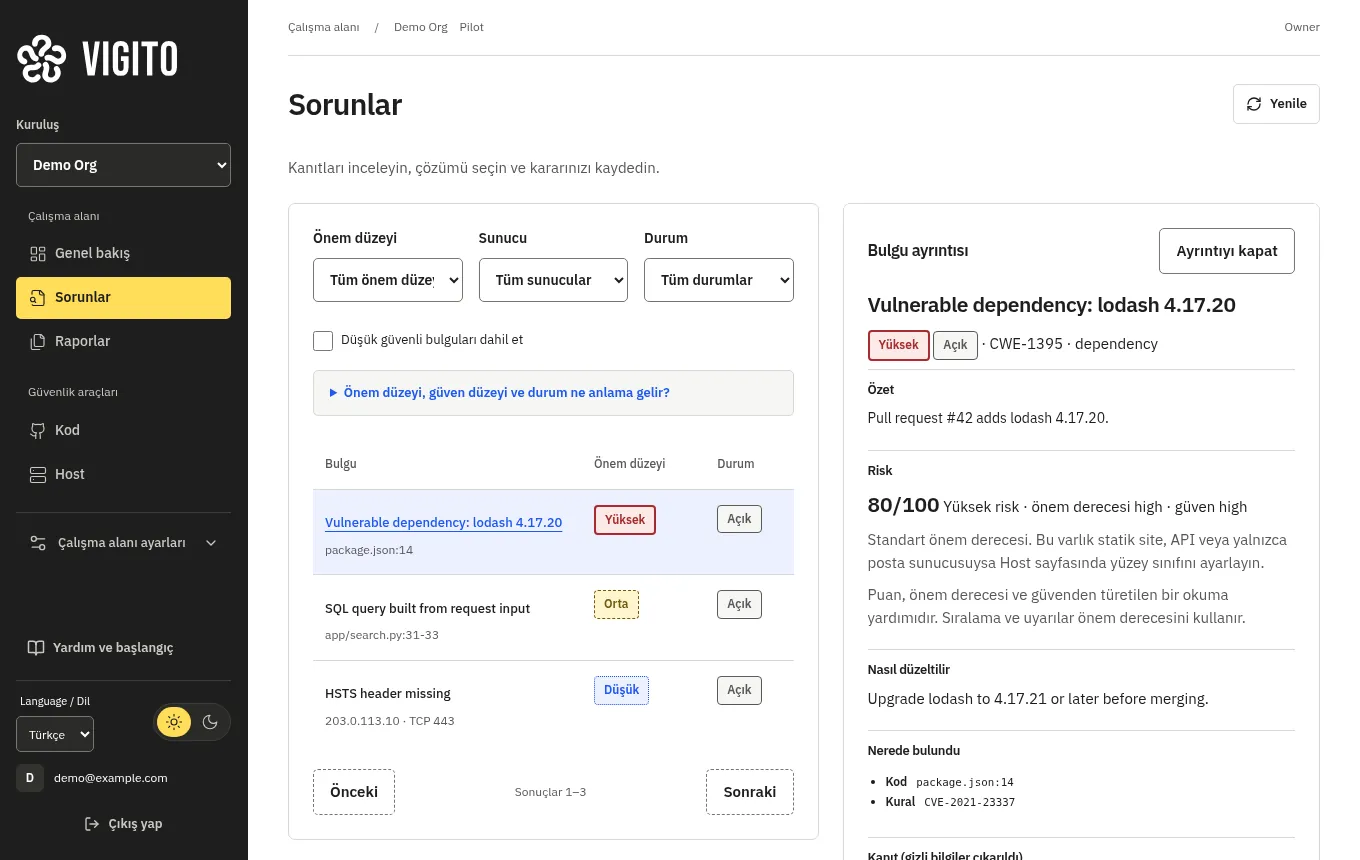
Bulguyu inceleyin
Pull request'te bulunan bağımlılık sorunu; önem derecesi, dosya ve satır, kural ve önerilen düzeltmeyle birlikte açılır.
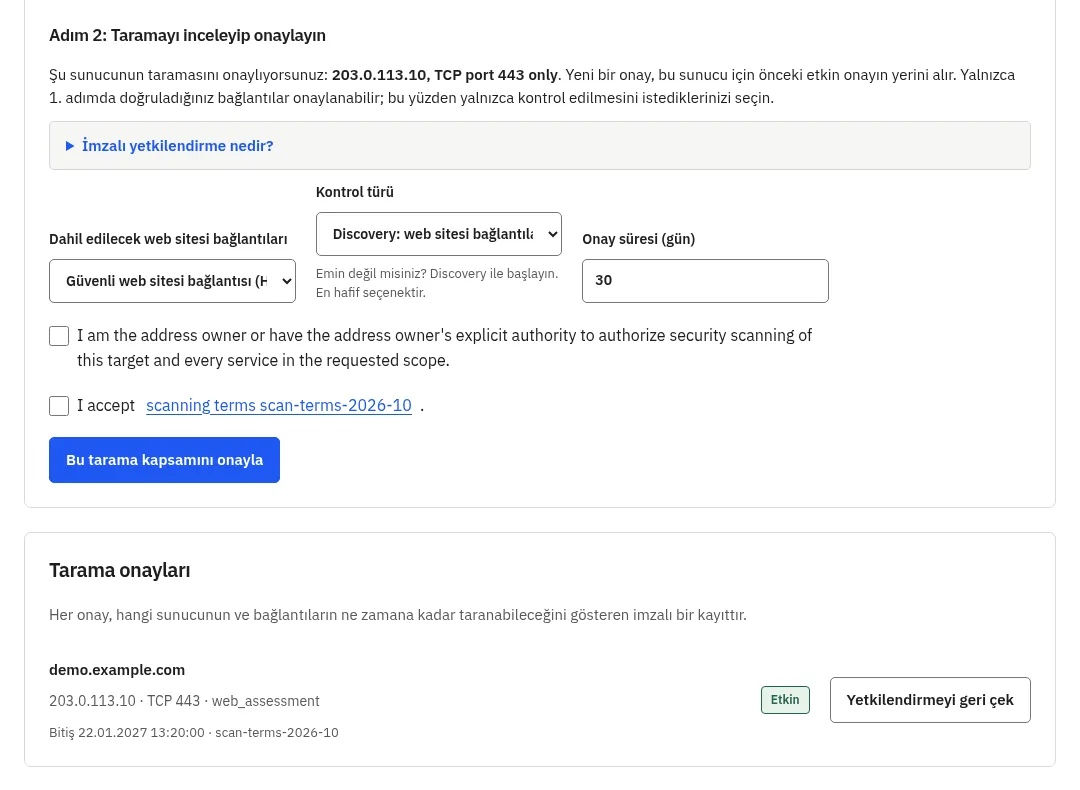
Kapsamı onaylayın
Sunucuya erişiminiz kanıtlandıktan sonra bağlantıyı, kontrol türünü ve süreyi seçip yetkiyi imzalarsınız. Etkin onaylar listede durur ve istediğiniz an geri alınabilir.
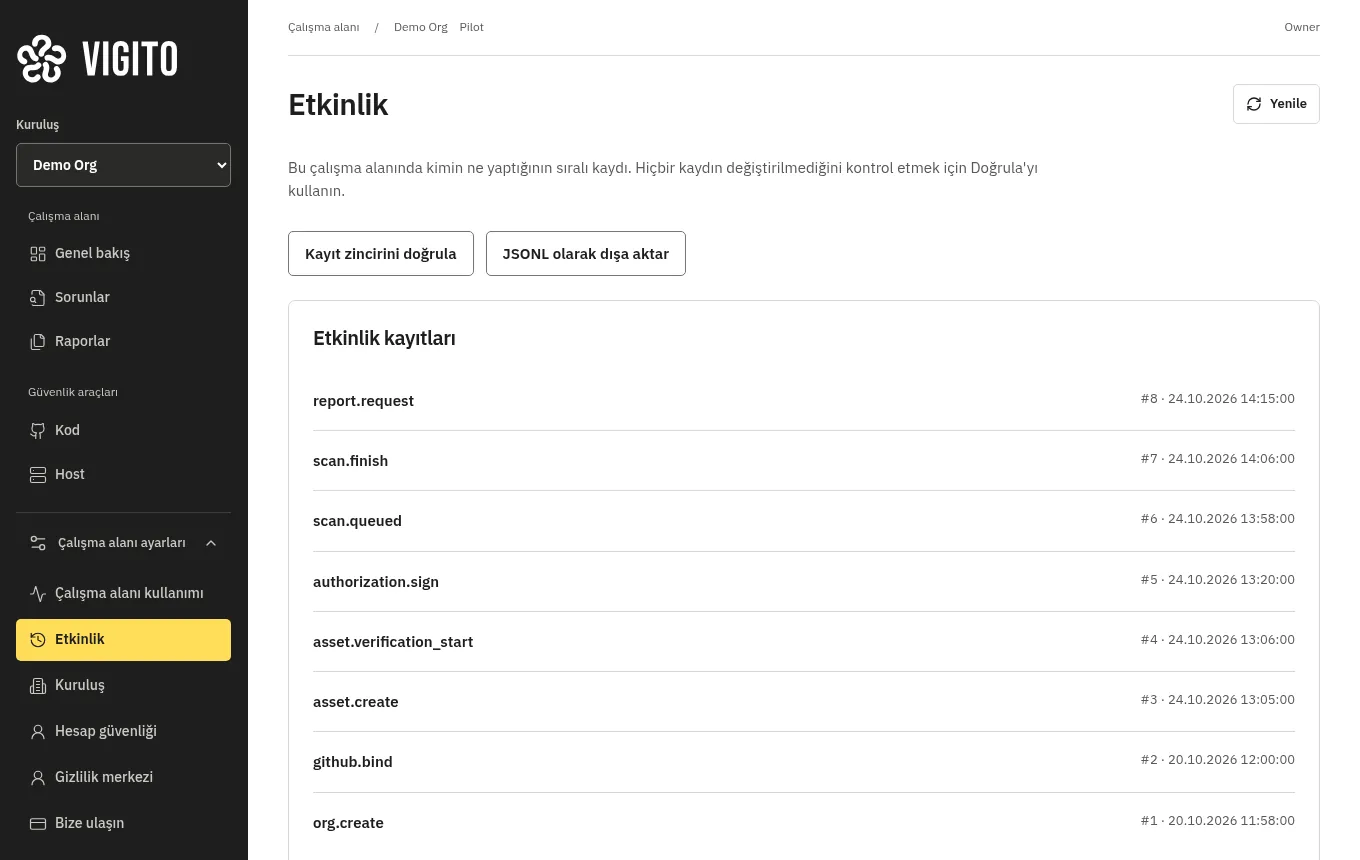
Kaydı takip edin
Etkinlik ekranı adımları sırayla gösterir. Zinciri buradan doğrulayabilir, kaydı dışa aktarabilirsiniz.
Bir demo görün.
Vigito şu anda kontrollü bir pilot olarak çalışıyor. Ekibiniz için bir pilot demosu isterseniz bize yazın, birlikte bir zaman belirleyelim.